Respuesta final
Distingue bloques de redirección y evalúa la última respuesta.
 Obssidian
Seguridad web · Herramienta local · v1.3
Una herramienta defensiva para revisar cabeceras HTTP pegadas por el usuario, sin escanear servidores ni ejecutar peticiones remotas.
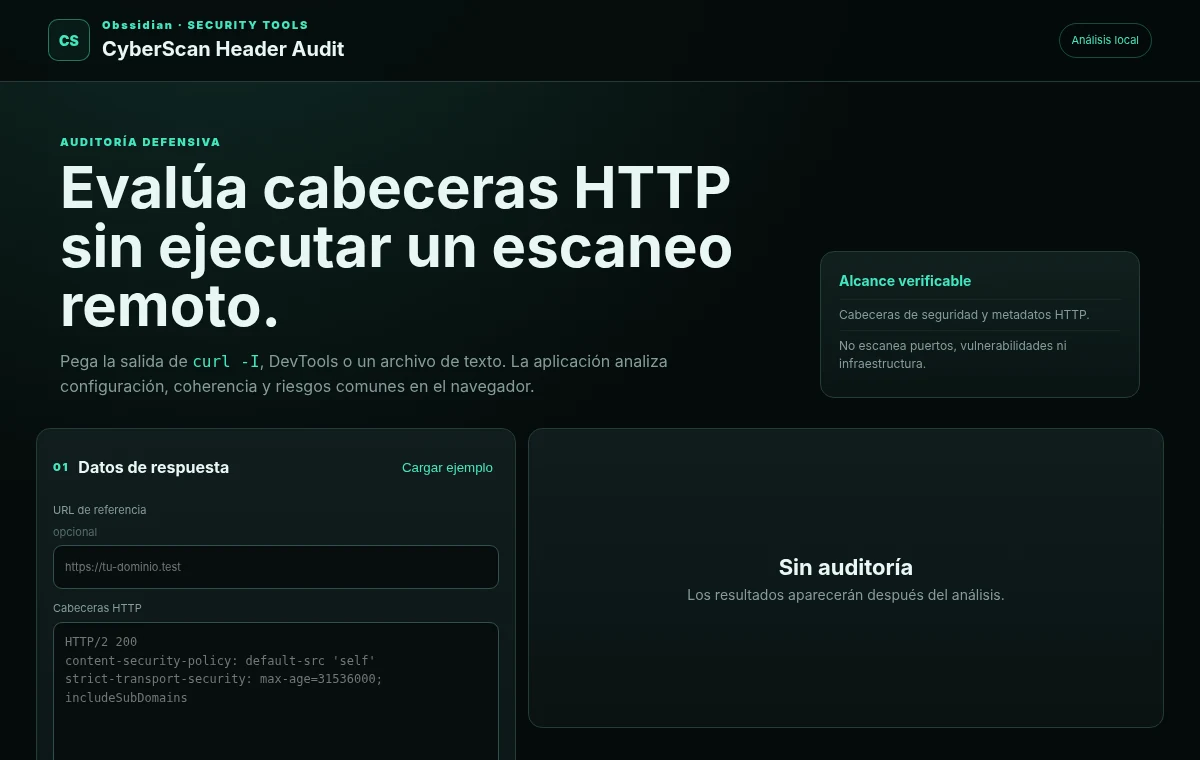
Convertir una salida técnica extensa en una lectura priorizada y comprensible, sin presentarla como una certificación de seguridad.
Distingue bloques de redirección y evalúa la última respuesta.
Revisa CSP, HSTS, permisos, framing, CORS y exposición tecnológica.
Entrega resultados estructurados en JSON y un informe de texto.
El producto revisa únicamente la respuesta HTTP que recibe. Su valor está en ordenar señales defensivas sin fingir una cobertura que no tiene.
Producto propio · Demo funcional
¿Necesitas una herramienta, landing o flujo web adaptado a un negocio real? El alcance se define antes de comenzar.